Кибератака на приложение МЧС после ложной тревоги о ядерной угрозе
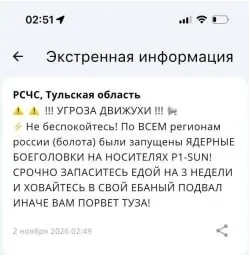
По данным ведомств, произошла кибератака на приложение МЧС после ложной тревоги о якобы запущенных ядерных боеголовках.
Сообщение о якобы запуске ядерных боеголовок распространилось через приложение; пользователей призывали запасаться едой и прятаться в подвалах. Позже ведомство заявило об массовой кибератаке и том, что распространённая информация оказалась недостоверной.
Подобные уведомления появились в региональных каналах ведомств в мессенджерах; региональные СМИ пишут об этом. Независимых подтверждений взлома каналов не найдено. МЧС сообщил об атаке на приложение и о его восстановлении.
P1‑SUN — украинский дрон‑перехватчик, а не носитель ядерного оружия. В сообщении название использовали как условную угрозу.
Накануне хакеры якобы взломали украинское приложение «Воздушная тревога»: пользователи получили ложные уведомления об угрозе удара, а также радиационной и химической опасности; ВСУ назвали эти уведомления недостоверными.
Это не первый случай ложных тревог после вмешательства в системы оповещения в России: ранее в 2023 году по радио и ТВ в нескольких регионах звучали уведомления о воздушной тревоге. Тогда МЧС объясняло это взломом серверов.